Sécurité interdomaines
Blackline-CDS Cadmium
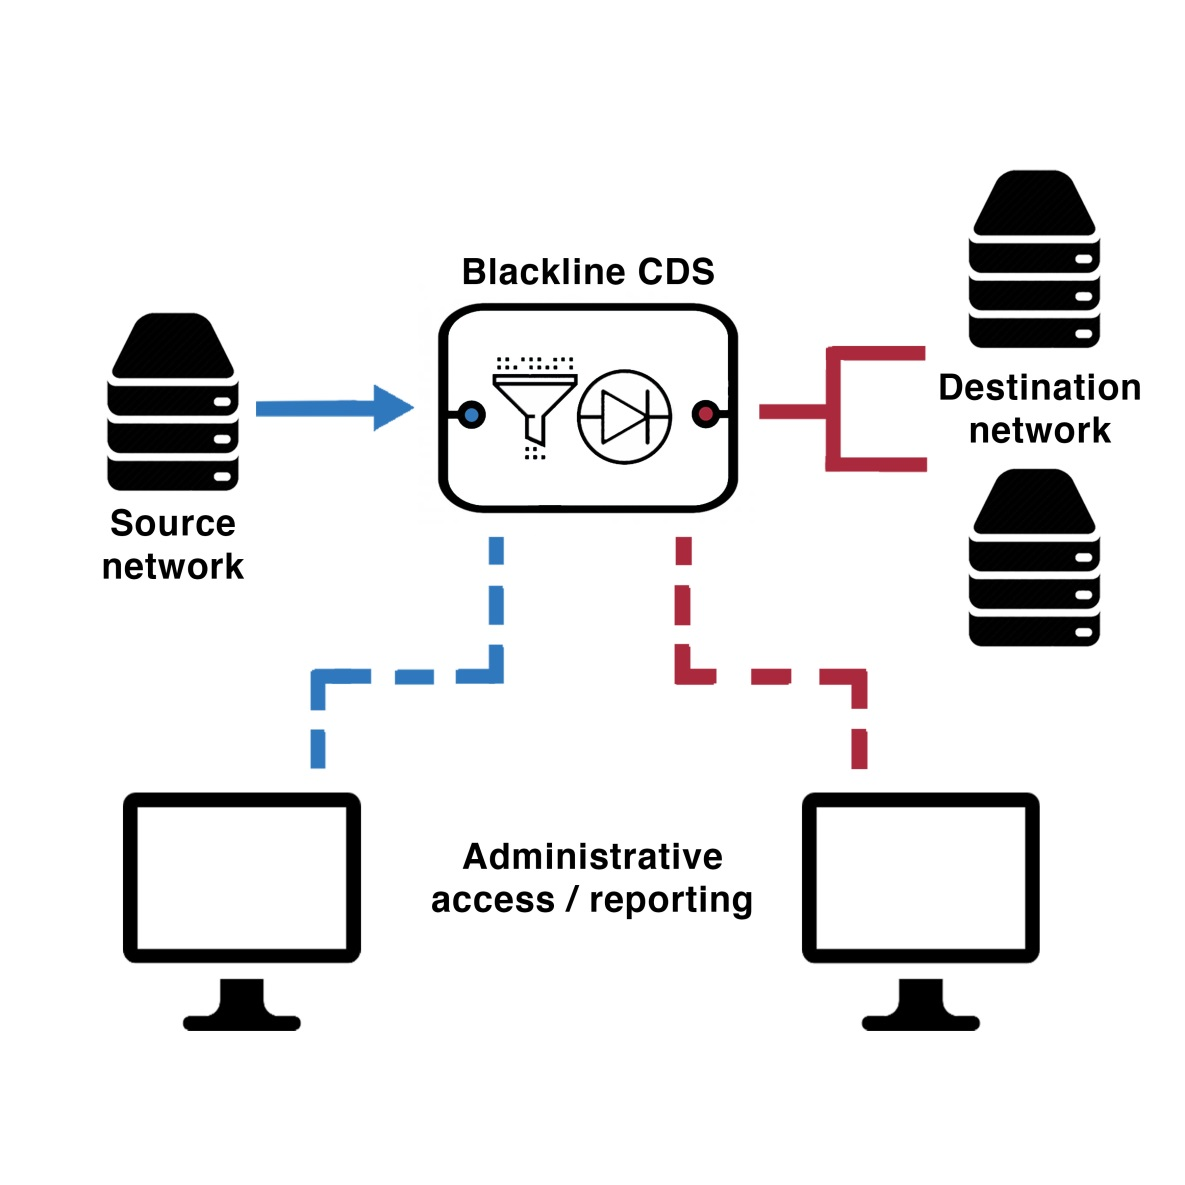
Cadmium / Blackline-CDS est la plateforme canadienne de solution interdomaines (CDS) de Blackline Systems Corporation, conçue pour le transfert contrôlé de fichiers et de données IP en continu entre domaines de sécurité. Elle combine une frontière de sécurité unidirectionnelle imposée par le matériel (diode de données), le filtrage des protocoles, le contrôle de conformité des protocoles assisté par le matériel et l’inspection facultative du contenu.

Le transfert unidirectionnel, avec davantage de contrôle
Une plateforme interdomaines hautement intégrée
Cadmium est la plateforme de solution interdomaines à haut niveau d’assurance de Blackline Systems. Blackline-CDS assure le transfert contrôlé entre réseaux de classifications de sécurité ou de niveaux de confiance différents, aussi bien pour les flux de données en continu que pour les fichiers. Son architecture sépare les domaines de sécurité source et destination et impose une frontière unidirectionnelle matérielle, empêchant ainsi le chemin de transfert de devenir une connexion réseau bidirectionnelle ordinaire.
Données en continu
Flux TCP, UDP et SYSLOG avec contrôle des protocoles assisté par le matériel et très faible latence.
Transfert de fichiers
Transfert direct à la volée ou par stockage et retransmission (Store & Forward), au moyen des protocoles de fichiers sécurisés et standard pris en charge.
Inspection du contenu
L’inspection native et l’inspection par des outils tiers, toutes deux facultatives, peuvent être configurées en chaîne selon une politique propre à chaque flux.
Assurance indépendante
Sous-système unidirectionnel évalué EAL4+ selon les Critères communs
Le sous-système unidirectionnel BSC-CDS de Blackline Systems Corporation, réf. 710-0185-00, est le sous-système de sécurité unidirectionnel évalué qui est utilisé dans l’architecture interdomaines de Blackline. Le rapport canadien de certification selon les Critères communs fait état d’une évaluation EAL4+ réalisée dans le cadre du Programme canadien des Critères communs.
Portée de l’évaluation
La cible de sécurité décrit le sous-système unidirectionnel BSC-CDS comme un élément d’une solution interdomaines (diode de données) assurant un débit unidirectionnel fiable tout en empêchant l’établissement d’un canal de communication inverse.
Références indépendantes
Consultez les renseignements officiels de certification directement auprès du Centre canadien pour la cybersécurité et sur le portail international des Critères communs.
Produits certifiés selon les Critères communs au Canada
Cible de sécurité BSC-CDS (portail des Critères communs)
Architecture de sécurité
Des côtés distincts. Des frontières imposées par le matériel.
La plateforme utilise des cartes source et destination indépendantes, reliées par une liaison à fibre optique unidirectionnelle. Les processeurs réseau NXP T2080 assurent le filtrage des paquets et le contrôle de conformité des protocoles assistés par le matériel, avec stockage sécurisé des clés et fonctions cryptographiques.
Sécurité des protocoles
Cadmium étend son architecture RTB 5.1 jusqu’à la frontière interne de transfert unidirectionnel. Son contrôle de conformité des protocoles assisté par le matériel est conçu pour répondre à la famille d’exigences OWT-17 de RTB 5.1, notamment OWT-17, OWT-17.1, OWT-17.2 et OWT-17.3, en faisant respecter le transport interne propriétaire par le matériel du processeur plutôt qu’en s’appuyant uniquement sur l’inspection logicielle.
- Filtrage pare-feu strict et contextuel sur les interfaces
- Rupture protocolaire assistée par le matériel, avec contrôle de conformité assuré par le matériel de gestion du filtrage DPAA des processeurs NXP T2080
- Protocole unidirectionnel propriétaire traversant la frontière interne à fibre optique ; la structure des trames autorisées et les caractéristiques du transport sont validées par reconnaissance matérielle de motifs avant le traitement logiciel normal
- Les trames de transport interne non conformes sont repérées et écartées du chemin de transfert normal ; une valeur d’intégrité propre au matériel fournit une vérification supplémentaire
Sécurité physique
- Boîtier résistant aux manipulations et révélant les tentatives d’altération
- Détection des tentatives d’altération en fonctionnement et hors service
- Actions configurables en cas de tentative d’altération
- Surveillance du boîtier, de la température, de la tension et des tentatives de sondage
Protection des données
- Stockage sécurisé des clés et clés chiffrées
- Algorithmes cryptographiques CNSA 2.0 utilisés pour les certificats et les clés des interfaces de transport protégées
- Stockage SSD chiffré
- Fonction d’effacement intégrée
- Domaines de sécurité source et destination distincts
Contrôle matériel de conformité des protocoles : Cadmium utilise la reconnaissance matérielle de motifs DPAA du processeur pour valider les caractéristiques des protocoles, acheminer les violations vers des files contrôlées et vérifier matériellement les informations d’intégrité des trames propres à Blackline.
Inspection du contenu
Filtrage natif et intégration d’outils tiers avec Sentry
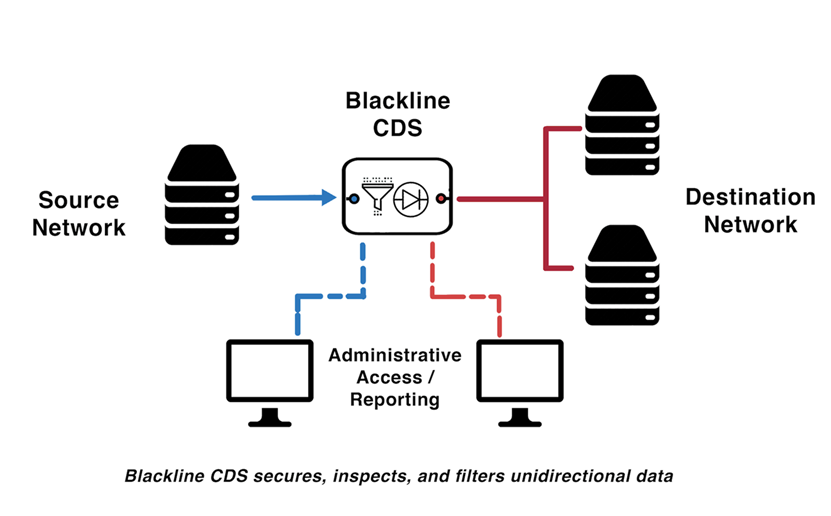
L’inspection intervient au-dessus de la couche transport et se configure pour chaque flux. Les inspections natives et externes peuvent être combinées dans une chaîne de traitement conçue selon les principes RAIN : redondante, systématiquement invoquée, indépendante et impossible à contourner.
Inspection native
Pour les flux de fichiers par stockage et retransmission (Store & Forward), l’inspection native comprend la vérification des métadonnées, la normalisation XML et la validation des schémas, la validation des signatures XML au moyen de certificats téléversés, ainsi que la vérification du format et des schémas JSON.
Inspection externe Sentry
Les interfaces Sentry dédiées permettent une inspection par des outils tiers indépendante de l’application : vérification XML secondaire, suppression de contenu, détection de logiciels malveillants, inspection propriétaire et autres fonctions spécialisées. Jusqu’à huit processus nommés peuvent être enchaînés sur un même flux.
Performances mesurées
Faible latence et débit en continu proche du gigabit
Les interfaces SFP actuelles à 1 Gbit/s combinent cryptographie matérielle, filtrage et gestion des files avec une architecture de processeur réseau à huit cœurs.
| Flux | Débit mesuré |
|---|---|
| UDP | 881 Mbit/s |
| TCP | 822 Mbit/s |
| FTP | 765 Mbit/s |
| FTPS | 451 Mbit/s |
| SFTP | 239 Mbit/s |
| HTTPS | 241 Mbit/s |
Les valeurs de latence de la présentation source correspondent à un datagramme UDP minimal de 64 octets dans un essai en boucle et comprennent environ 3 µs de délai de sérialisation. La capacité 10 Gbit/s sur SFP+ figure dans la feuille de route.
Administration, audit et surveillance
Le contrôle opérationnel sans superutilisateur universel
Une console HTTPS accessible par navigateur propose des fonctions d’administration, d’exploitation et de surveillance propres à chaque rôle. La conception répartit les responsabilités entre cinq rôles dont la séparation est imposée par le système.

Administration des utilisateurs
Gère les noms d’utilisateur, les mots de passe et les privilèges.
Administration système
Gère les flux, les communications, les protocoles et les adresses.
Administration de la sécurité
Gère les certificats, les clés, la politique de sécurité et les actions en cas de tentative d’altération.
Exploitation / Surveillance
Les opérations d’audit et les fonctions de consultation de l’état du système sont séparées de l’administration.
Audit et soutien à l’investigation numérique
La journalisation sur la plateforme couvre les événements d’audit, du système, de sécurité et de mise en quarantaine, ainsi que les rapports d’inspection du contenu. Les journaux peuvent être conservés dans des fichiers et/ou transmis par SYSLOG, avec prise en charge d’UDP ou de TCP/TLS.
La transmission SYSLOG vers un système externe peut également être configurée comme un flux de données protégé entre l’interface WAN source et l’interface WAN destination.

Modèles de déploiement
Architectures unidirectionnelles, bidirectionnelles et résilientes
La même plateforme prend en charge plusieurs modèles de déploiement, depuis un chemin de transfert sécurisé unique jusqu’à des systèmes appariés pour des échanges requête/réponse avec inspection.
Transfert unidirectionnel en volume
Transférez des fichiers ou des données en continu entre réseaux de classifications de sécurité différentes au moyen d’une seule plateforme Blackline-CDS.
Échanges requête/réponse sécurisés
Déployez deux systèmes unidirectionnels tête-bêche pour créer un chemin CDS avec inspection, où les requêtes et les réponses sont validées indépendamment.
Redondance des flux en continu
Utilisez la signalisation des applications source et destination pour basculer vers un chemin protégé secondaire si l’acheminement échoue ou si aucune réponse de la destination n’est reçue.

Environnements d’essai et d’intégration flexibles
La présentation décrit également une installation de démonstration à trois unités combinant des serveurs des côtés de haute et de basse sécurité, un serveur Sentry, la validation XML native et la détection de logiciels malveillants par un outil tiers. Elle démontre que les inspections natives et externes peuvent être combinées selon différents chemins sans modifier le modèle de sécurité unidirectionnel sous-jacent.

Matériel de la plateforme
Un équipement 1U conçu pour sa mission
Cadmium réunit les côtés source et destination dans une seule plateforme montée en bâti, tout en conservant des interfaces, des espaces de stockage et des fonctions de sécurité distincts pour chaque côté.
Format
Montage en bâti 1U, fixation à l’avant, évacuation de l’air à l’arrière et empilage direct des unités.
Interfaces
Connectivité SFP à 1 Gbit/s sur fibre ou cuivre, configurable en usine, avec interfaces d’administration et Sentry indépendantes.
Stockage
SSD chiffrés dédiés de chaque côté ; la présentation indique un stockage standard de 1 To et jusqu’à 8 To par côté.
OEM
La plateforme est proposée pour l’intégration OEM.

Notions de base sur les solutions interdomaines
Foire aux questions : Cadmium / Blackline-CDS
Qu’est-ce que Cadmium / Blackline-CDS ?
Cadmium est la plateforme de solution interdomaines (CDS) de Blackline Systems, conçue pour le transfert contrôlé de fichiers et de données IP en continu entre réseaux de classifications de sécurité ou de niveaux de confiance différents.
Cadmium est-il une diode de données ?
Cadmium intègre un sous-système unidirectionnel matériel qui constitue sa frontière de sécurité à sens unique. La plateforme CDS complète y ajoute le filtrage des protocoles, les services de transfert, l’administration, l’audit et l’inspection facultative du contenu.
Qu’est-ce que BSC-CDS ?
Le sous-système unidirectionnel BSC-CDS est le sous-système de sécurité unidirectionnel de Blackline Systems évalué EAL4+ dans le cadre du Programme canadien des Critères communs. Il constitue un composant de l’architecture interdomaines globale de Blackline.
Blackline-CDS peut-il transférer des fichiers et des données en continu ?
Oui. La plateforme prend en charge le transfert de fichiers ainsi que les flux TCP, UDP et SYSLOG en continu, avec application des politiques et contrôle des protocoles sur les flux configurés.
Intégrez le transfert contrôlé des données à votre architecture interdomaines.
Parlez à Blackline de Blackline-CDS / Cadmium, des flux pris en charge, des options d’inspection, des exigences d’intégration et des architectures de déploiement.
Joindre Blackline Systems